 OTRAS
La imposibilidad de defender los datos de nuestros clientes
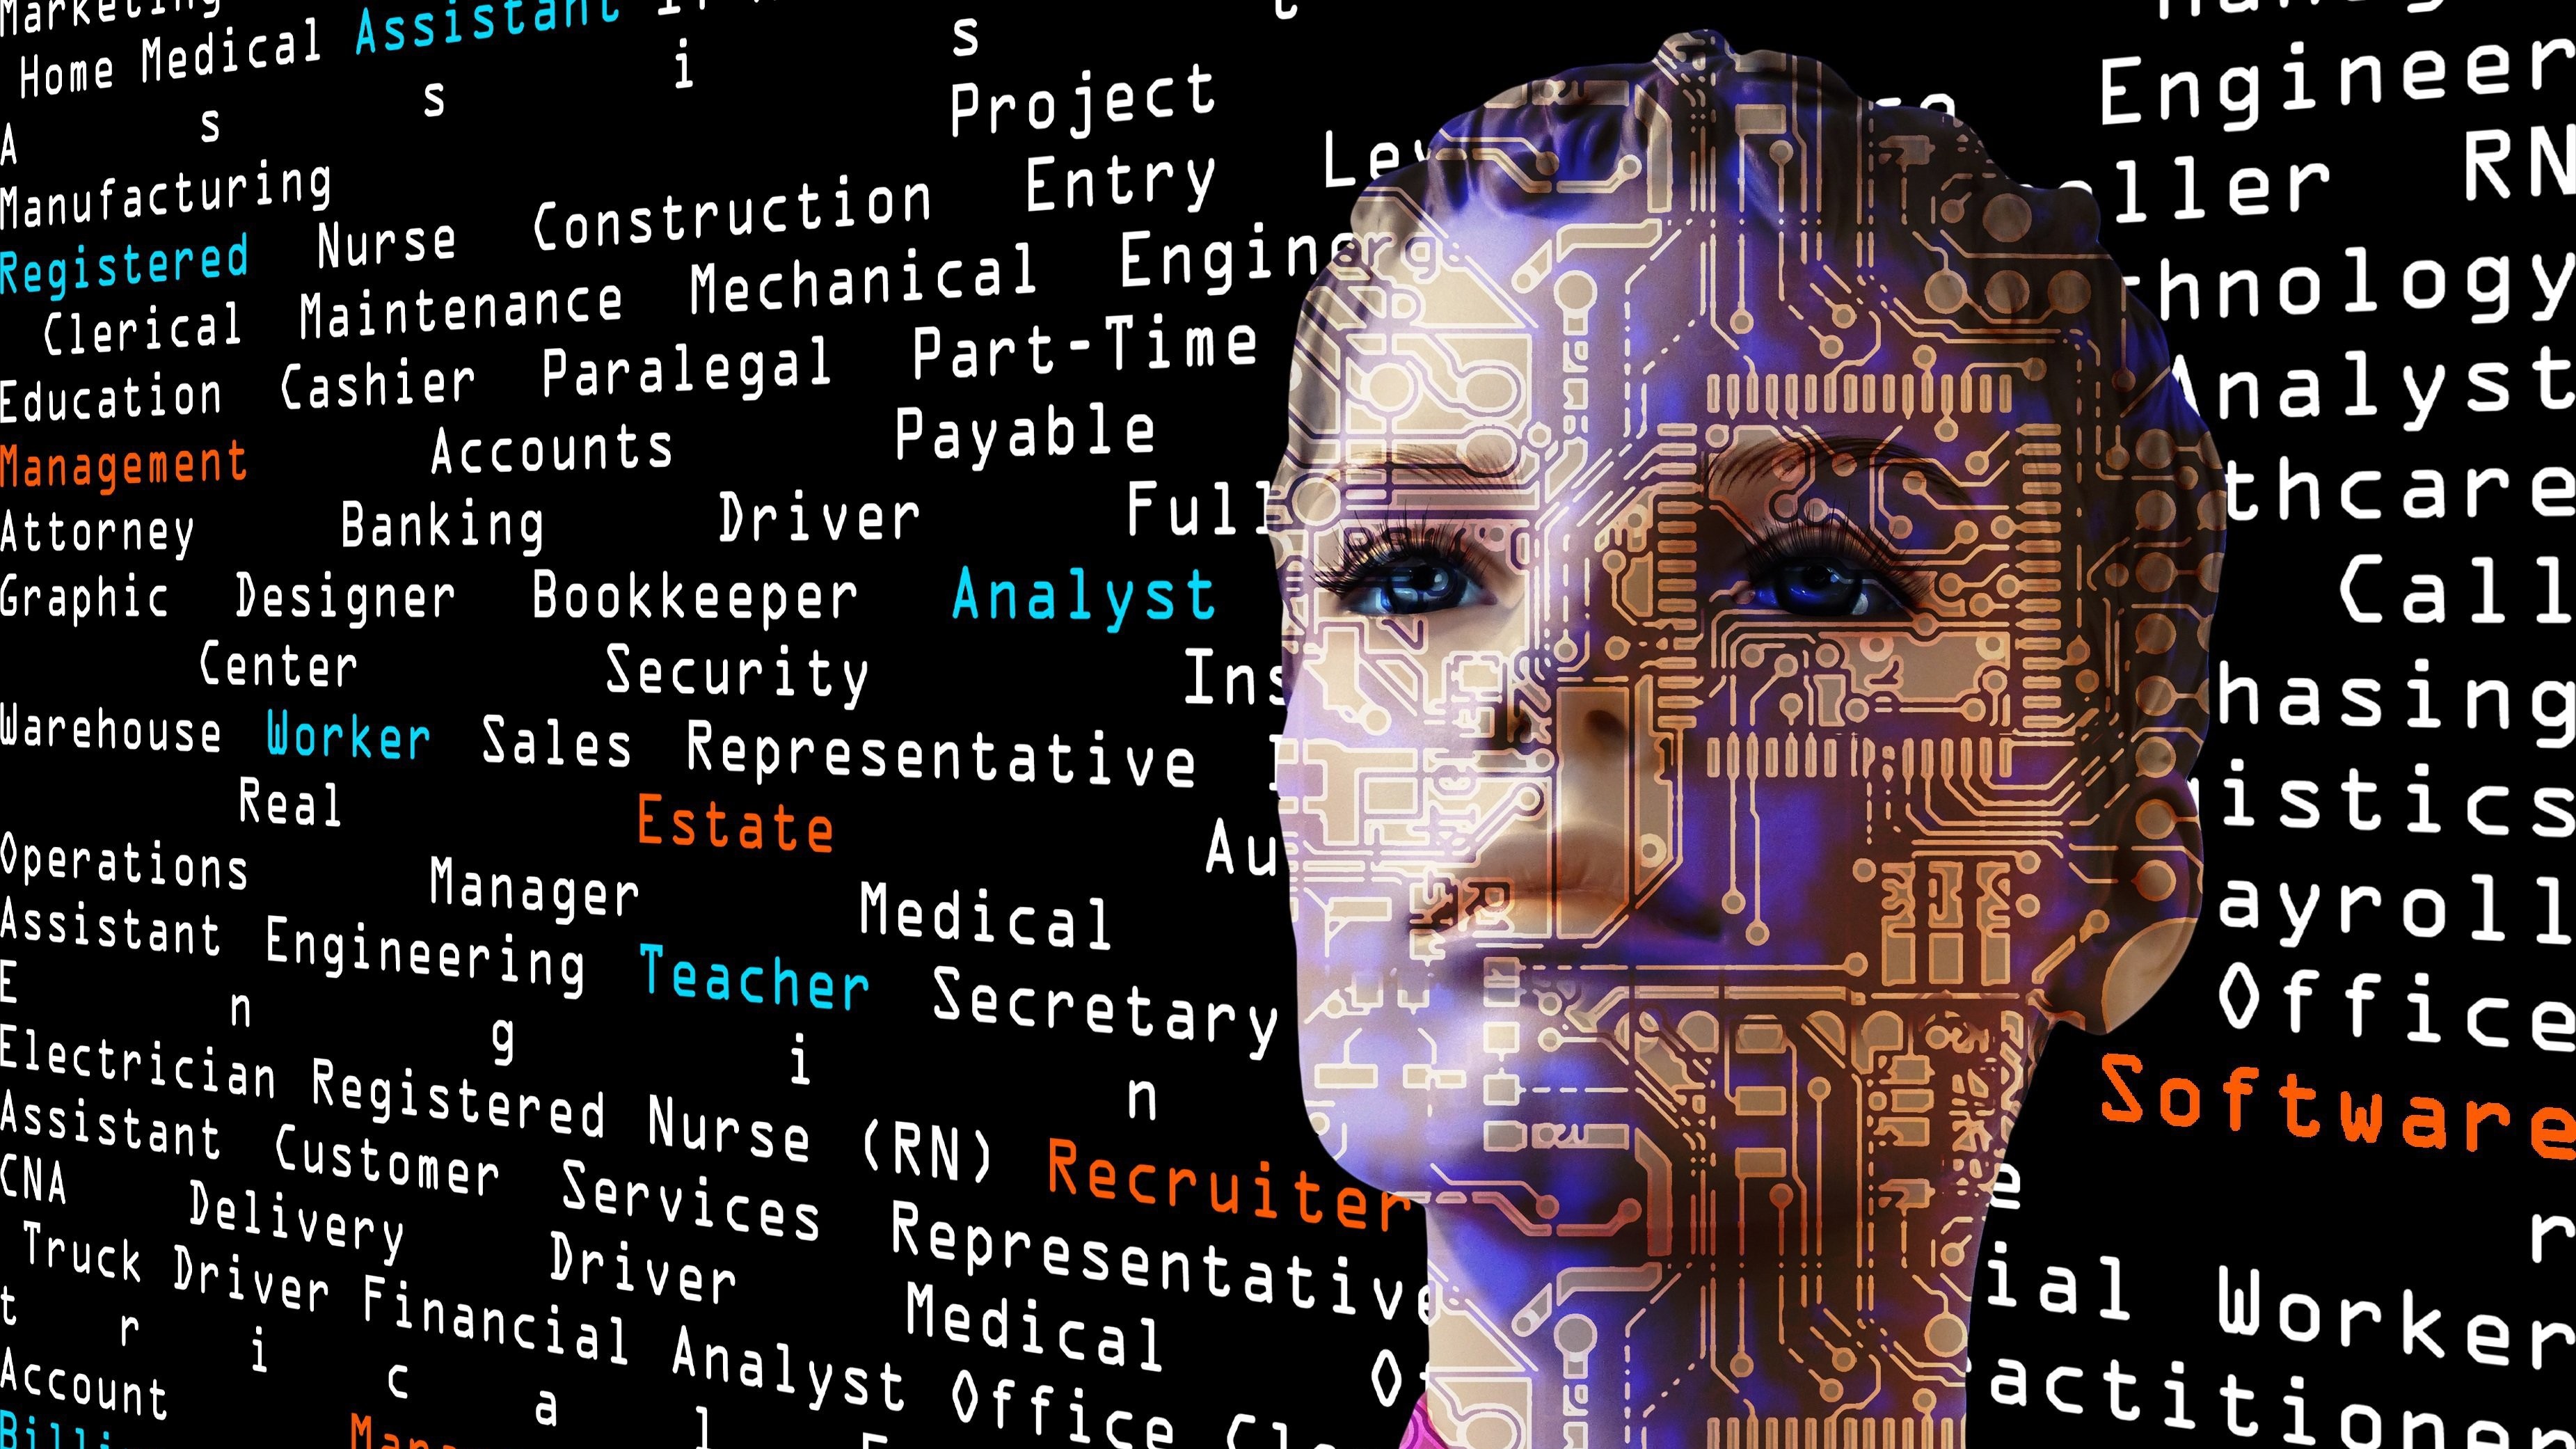
Imagen de Gerd Altmann en Pixabay.
La inteligencia artificial nos ha traído, y nos traerá, muchas cosas buenas e inimaginables, pero, al mismo tiempo, es una herramienta que, en manos inadecuadas, puede convertirse en una peligrosa arma digital.
Dentro de unos años, cuando ya no tengamos que trabajar y sean los robots quienes nos proporcionen todo lo que necesitamos, quizás recordemos con cierta ironía la situación que vivimos en 2026. Pero, de momento, tenemos que afrontar una realidad muy complicada. Y lo preocupante es que, durante las próximas semanas, meses e incluso años, todo apunta a que la situación podría empeorar.
La realidad es la siguiente: las nuevas herramientas de inteligencia artificial están aumentando extraordinariamente la capacidad de los ciberdelincuentes para superar los sistemas de seguridad, y los datos de los asegurados están cada vez más expuestos.
Podríamos establecer un plan de defensa con distintas herramientas y pensar que, en uno o dos meses, estaremos tranquilos y habremos superado el problema. ¡Grave error! En apenas dos meses, las nuevas IA podrían ser todavía más potentes y muchas de las medidas de seguridad implantadas podrían resultar insuficientes. Todo el dinero invertido, todas las noches de nuestros equipos trabajando para proteger los sistemas y todos los esfuerzos realizados podrían no impedir que continúen extrayéndose datos del sector. Seguiremos teniendo la espada de Damocles sobre nuestras cabezas, día tras día, durante los próximos años.
Quizás dentro de seis meses aparezcan herramientas de inteligencia artificial capaces de defendernos de forma autónoma, dispongamos de un Internet diferente que dificulte estos ataques o encontremos sistemas de protección mucho más eficaces. Pero, sinceramente, no parece que una solución definitiva esté cerca.
Existe un conocido dicho entre los motoristas: «Hay dos tipos de motoristas: los que se han caído y los que se van a caer». Pues bien, quienes gestionamos datos de terceros corremos el riesgo de encontrarnos en una situación parecida: empresas que ya han sufrido un ciberataque y empresas que podrían sufrirlo en el futuro.
Debemos asumir que, a día de hoy, es imposible garantizar una protección absoluta de nuestros sistemas. Personas con conocimientos técnicos relativamente limitados pueden acceder a herramientas de inteligencia artificial que facilitan ataques cada vez más sofisticados. Y mañana aparecerán otras con capacidades superiores.
Y nuestro gran problema no es únicamente la pérdida o exposición de los datos. Es también el enorme desprestigio que puede sufrir una empresa cuando es hackeada, además de las posibles multas de la Agencia Española de Protección de Datos y otras sanciones administrativas que pueden derivarse de una vulneración de nuestros sistemas.
Por eso, considero que deberíamos constituir una mesa de trabajo en la que participe todo el sector asegurador, incluyendo compañías, mediadores, empresas tecnológicas vinculadas al sector, la Dirección General de Seguros y Fondos de Pensiones y la Agencia Española de Protección de Datos.
En esa mesa deberíamos exponer abiertamente la situación y establecer medidas que permitan afrontar estos incidentes de una manera diferente, evitando que las empresas que han actuado diligentemente sufran un desprestigio desproporcionado o sanciones que no tengan suficientemente en cuenta las circunstancias reales de cada ataque.
En cuanto a los clientes, tendremos que prepararlos para una realidad incómoda: sus datos podrían verse expuestos en más de una ocasión durante los próximos años. No podemos resignarnos a ello, pero tampoco podemos ignorar que, de momento, no existe una solución que garantice una protección absoluta.
Debemos poner las cartas sobre la mesa. Ante una situación que hoy consideramos excepcional, pero que mañana podría convertirse en habitual, necesitamos establecer nuevas normas de actuación y protocolos comunes que permitan responder con eficacia, sin someter a nuestros trabajadores a situaciones extremas de estrés ni provocar costes económicos desproporcionados cada vez que se produzca un incidente.
Esta forma de actuar también podría contribuir a reducir los pagos a los ciberdelincuentes. Cuando una empresa sufre un ataque y paga miles de euros para intentar recuperar sus datos o evitar su difusión, está alimentando económicamente una actividad delictiva que continuará mientras resulte rentable.
Si conseguimos reducir esos pagos, reduciremos también los incentivos económicos para seguir atacando. Y, posiblemente, la intensidad de estos ataques podría disminuir.
Ojalá esté equivocado.
Antonio García
Soft QS





© Colegio de Mediadores de Seguros de Navarra
Parque Empresarial La Estrella - C/ Berroa 2-4, 3ª Planta, Oficina 306 - 31192 Tajonar
T. 948 220 556


